Cybersicherheit ist kein reines IT-Thema – sie ist direkt mit der DSGVO-Konformität verknüpft! 🛡️📩 Ein einziger unbedachter Klick auf einen präparierten Link in einer betrügerischen E-Mail kann in Sekundenschnelle zu einer meldepflichtigen Verletzung des Schutzes personenbezogener Daten führen. Datenschutz entsteht nicht durch Richtlinien auf Papier – sondern durch tägliche Wachsamkeit jedes Mitarbeiters.
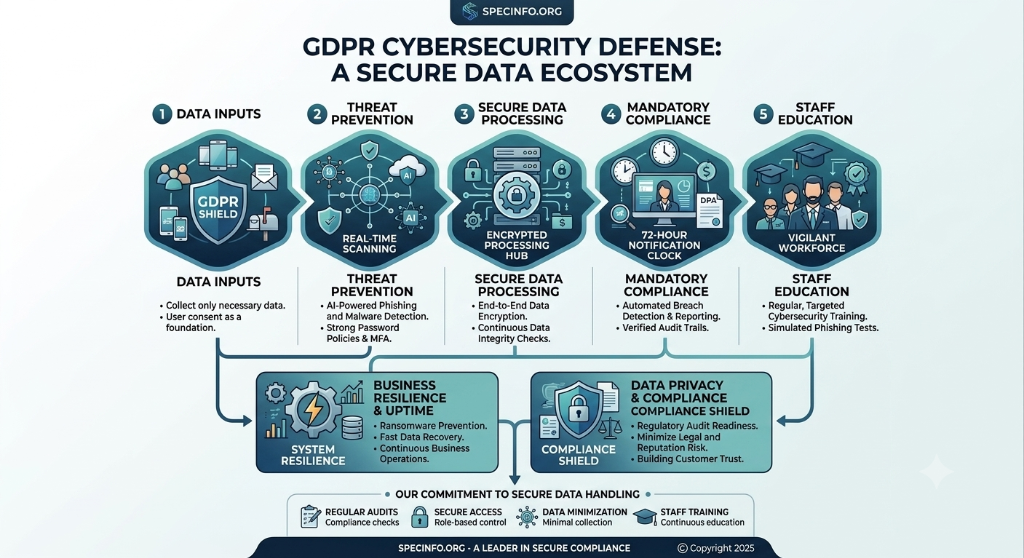
1. Warum Phishing ein massives DSGVO-Problem darstellt
Phishing-Angriffe überwinden Perimeter-Firewalls durch das Ausnutzen menschlichen Vertrauens. Sobald Mitarbeiter-Anmeldedaten kompromittiert oder Schadsoftware nachgeladen wird, drohen der Organisation drei unmittelbare rechtliche Konsequenzen:
⚠️ Hauptbedrohungen nach der DSGVO (Artikel 32, 33 & 34):
- Datendiebstahl: Phishing-Seiten oder Keylogger greifen Kundendatenbanken, HR-Akten oder privilegierte Administrator-Zugänge sofort ab.
- Gesetzliche 72-Stunden-Meldepflicht: Jede Verletzung des Schutzes personenbezogener Daten muss binnen 72 Stunden an die zuständige Aufsichtsbehörde gemeldet werden – andernfalls drohen Bußgelder bis zu 20 Mio. €.
- Störung der Datenverfügbarkeit: Ransomware-Infektionen blockieren den Zugriff auf Geschäfts- und Kundendaten – was einen direkten Verstoß gegen das Verfügbarkeitsgebot nach Art. 32 DSGVO darstellt.
2. 3 einfache Verhaltensregeln für den Unternehmensposteingang
Technische Schutzfilter müssen durch geschulte Mitarbeitergewohnheiten ergänzt werden. Verankern Sie diese drei Grundregeln verbindlich im Unternehmen:
- Link-Vorschau prüfen vor dem Klick 🔍: Bewegen Sie den Mauszeiger über den Link (Hover-Effekt ohne Klick), um die tatsächliche Zieladresse in der Statuszeile des Browsers zu prüfen.
- Absender-Domain genau verifizieren 📧: Achten Sie auf subtile Buchstabendreher oder Tippfehler-Domains (Typosquatting wie z. B.
speclnfo.orgstattspecinfo.org). - Melden statt ignorieren 🚨: Bei geringstem Verdacht leiten Sie verdächtige Nachrichten sofort an die IT-Sicherheitsabteilung oder den Datenschutzbeauftragten (DSB) weiter.