La cybersécurité n'est pas qu'un défi technique d'ingénieurs – elle est indissociable de la conformité au RGPD ! 🛡️📩 Un simple clic inattentif sur un lien frauduleux dans un courriel suspect peut provoquer en quelques secondes une violation majeure de données personnelles. La protection des données ne se décrète pas dans des chartes théoriques — elle s'incarne dans les réflexes quotidiens de chaque utilisateur.
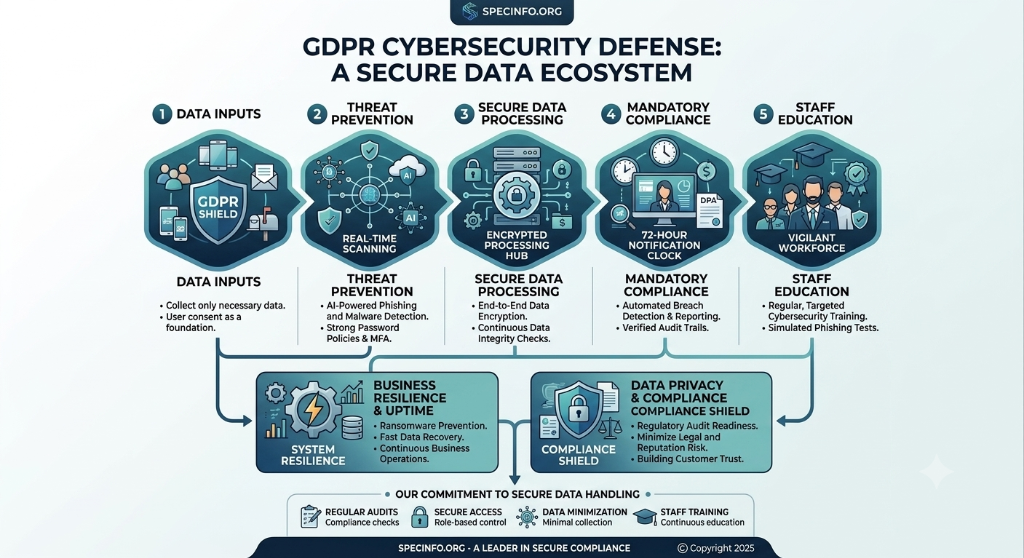
1. Pourquoi le Phishing est une Menace Critique pour le RGPD
Les campagnes de phishing contournent les pares-feux en exploitant la confiance humaine. Dès qu'un identifiant ou qu'un poste de travail est corrompu, l'organisation fait face à 3 conséquences réglementaires directes :
⚠️ Risques majeurs sous le RGPD (Articles 32, 33 & 34) :
- Vol massif de données : Les formulaires d'hameçonnage et spywares siphonnent instantanément bases clients, dossiers RH ou identifiants d'accès administrateur.
- Notification obligatoire sous 72 heures : Toute violation de données personnelles doit être officiellement signalée à l'autorité de contrôle (CNIL / APD) dans un délai strict de 72h sous peine de lourdes amendes.
- Rupture de disponibilité opérationnelle : Les rançongiciels (ransomwares) bloquent l'accès aux données personnelles traitées — une infraction caractérisée à l'obligation de disponibilité de l'Art. 32 du RGPD.
2. 3 Règles Simples de Cyber-Hygiène pour la Messagerie
Les défenses logicielles doivent être complétées par la vigilance quotidienne des équipes. Appliquez ces 3 réflexes fondamentaux :
- Survolez avant de cliquer 🔍 : Placez le curseur de la souris sur le lien (sans cliquer) pour examiner l'URL cible réelle affichée dans la barre d'état du navigateur.
- Vérifiez le nom de domaine de l'expéditeur 📧 : Détectez les imitations frauduleuses et fautes d'orthographe délibérées (typosquattage, ex. :
speclnfo.orgau lieu despecinfo.org). - Signalez sans attendre 🚨 : Au moindre doute, transmettez immédiatement l'e-mail à votre département informatique ou à votre Délégué à la Protection des Données (DPO).