DSGVO & NIST 800-88: Leitfaden zur Datenbereinigung für Unternehmen
Leitfaden für IT-Manager und Auditoren: Wie SSD/HDD-Datenträger gemäß DSGVO und NIST 800-88 vor dem Hardware-Wiederverkauf bereinigt werden.
Technische Diagnoseanleitungen und Feldingenieur-Standards für IT-Fachkräfte, einschließlich vollständiger Moduldokumentation.
Einsatzbereite A4-Karten für Server-Racks oder Schreibtischunterlagen: Druckspooler-Crashes, AD-Lockouts, BitLocker, Proxmox & ESXi Rescue, ITAD NIST 800-88 und plattformübergreifende Rosetta-Netzwerkdiagnose (Cisco • Linux • Windows).
Kompakte technische und rechtliche Leitfäden für Führungskräfte, IT-Abteilungen und Hardware-Auditoren.
Kompakter Leitfaden für IT-Leiter: Hardware-Purge-Verfahren für SSD/NVMe und Vermeidung von Bußgeldern bis zu 20 Mio. €.
Standard ansehen ↗Verifizierung von Cryptographic Erase und Zerstörung von Flash-Controller-Schlüsseln. Audit-Richtlinien für Unternehmens-Workstations.
Protokolle entdecken ↗Offizieller Standard für visuelle und funktionale Prüfungen von Refurbished-Hardware. Akkuzustand, Panel-Audits und B2B-Konfliktvermeidung.
Matrix ansehen ↗Audit-Checkliste für Supply-Chain-Sicherheit. Löschen des TPM-Speichers, Firmware-Prüfung und Compliance-Zertifizierung.
Audit-Checkliste ↗
Leitfaden für IT-Manager und Auditoren: Wie SSD/HDD-Datenträger gemäß DSGVO und NIST 800-88 vor dem Hardware-Wiederverkauf bereinigt werden.
Technischer Einblick: Wie SpecInfo den Datenschutz durch standardisierte Web-APIs für die Hardware-Diagnose ohne Cloud-Übertragung garantiert.
Leitfaden für IT-Auditoren: TPM 2.0 Modul-Löschung, kryptografische Sicherheits-Resets und ISO 27001 Hardware-Konformität vor der Außerbetriebnahme.
Leitfaden für ITAD-Unternehmen und Refurbisher: Offizielle visuelle und technische Hardware-Klassifizierungsmatrix für Laptops (Grade A+, A, B, C).
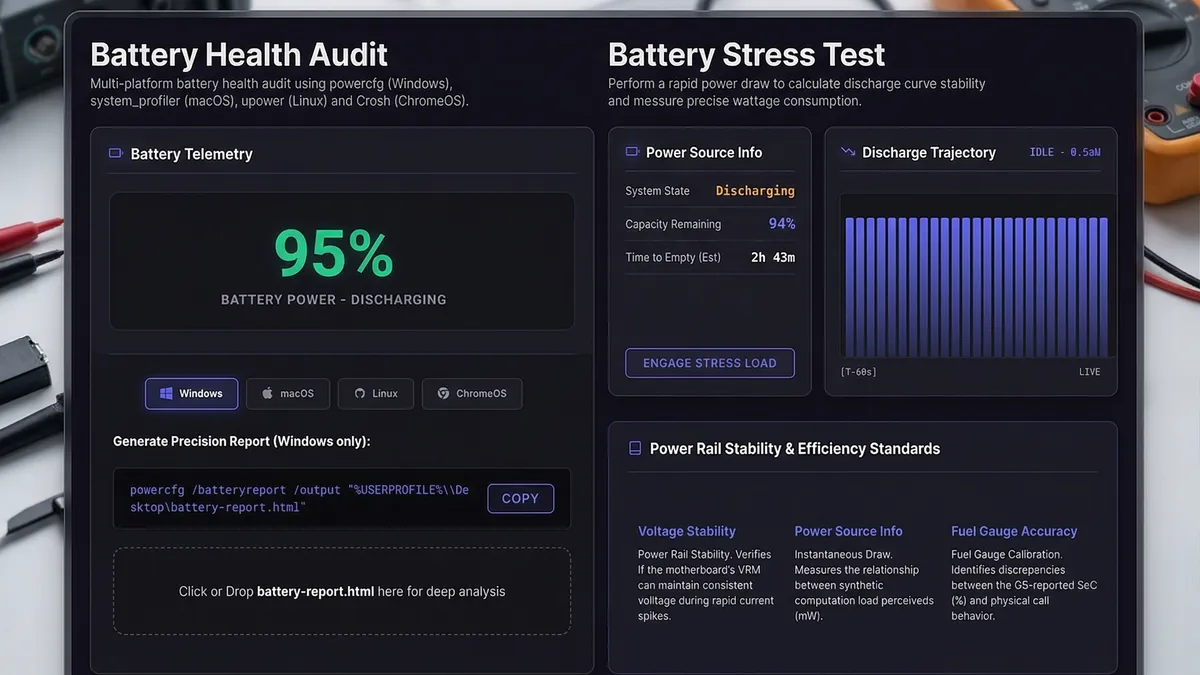
Verlassen Sie sich nicht auf vage Prozentangaben. Erfahren Sie, wie datenbasierte Verschleiß- und Entladekurven-Diagnostik die ITAD-Klassifizierung revolutioniert.
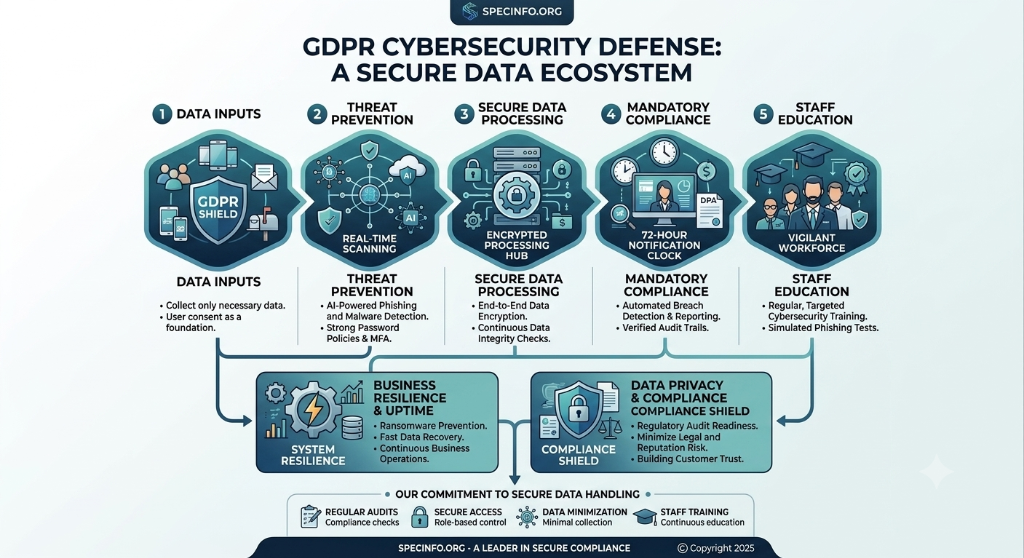
Leitfaden zur Cyber-Hygiene: Warum Phishing und bösartige Links direkte DSGVO-Meldepflichten (72 Stunden) auslösen, plus 3 Schutzregeln für den Posteingang.

Windows Admin & Helpdesk CLI Leitfaden: Drucker reparieren, BitLocker, Event-Logs, powercfg, AD-Domänen-Trust, Passwort-Reset und Hardware-Telemetrie.
Technische Bewertung von Multi-Touch-Präzision, Schalterreaktion und Scroll-Integrität für professionelle Eingabegeräte im ITAD-Audit.
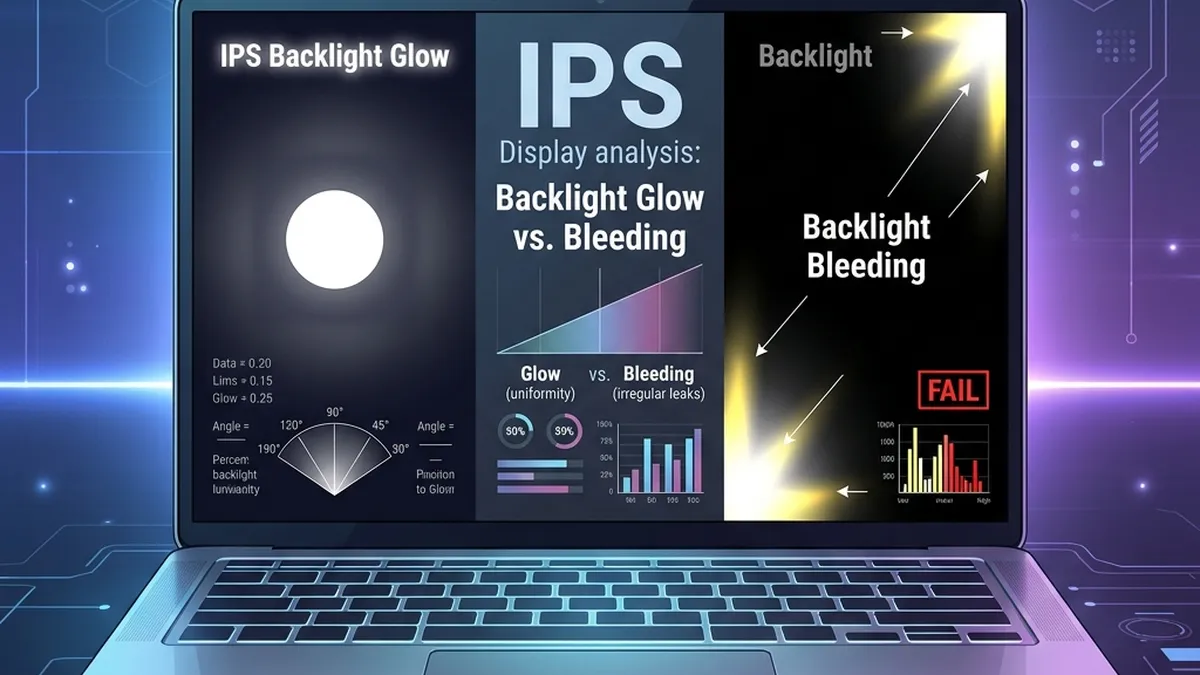
Warum 80% der Display-Rücksendungen falsch klassifiziert werden. Leitfaden zur Unterscheidung von IPS Glow und Backlight Bleed mit 60-Sekunden-Testprotokoll.
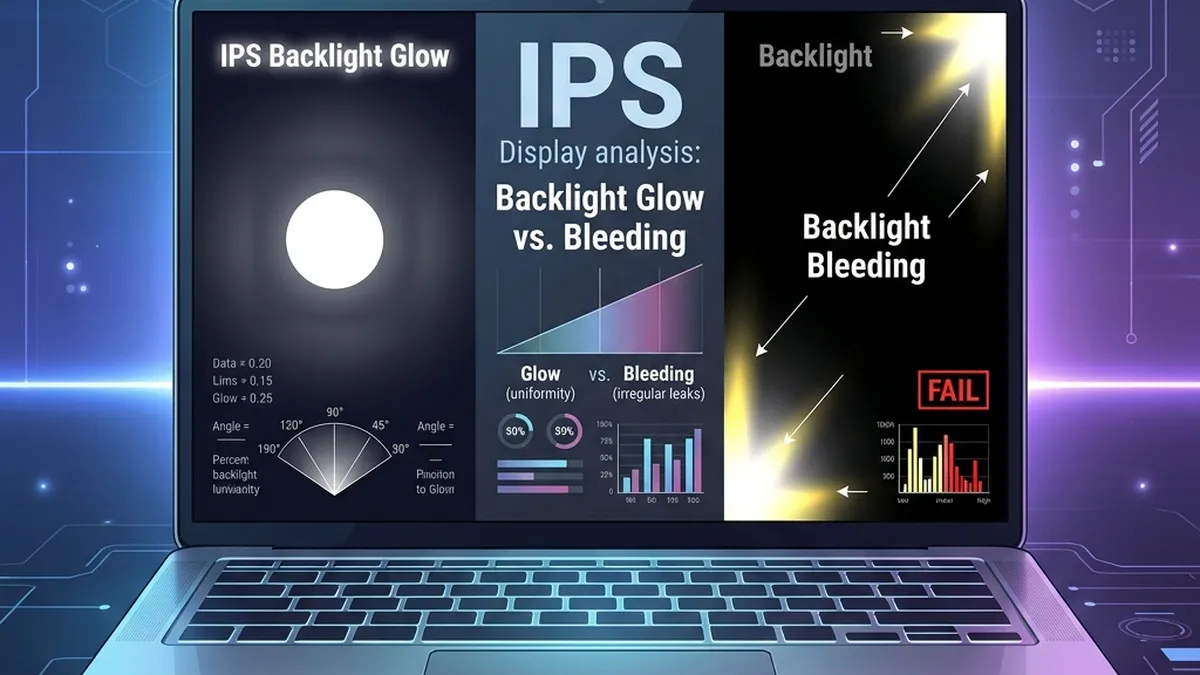
Technischer Leitfaden zur Display-Fehlerklassifizierung: Wie IPS Glow von echtem Backlight Bleed unterschieden wird, OLED-Einbrenneffekte erkannt und Garantiefälle bewertet werden.
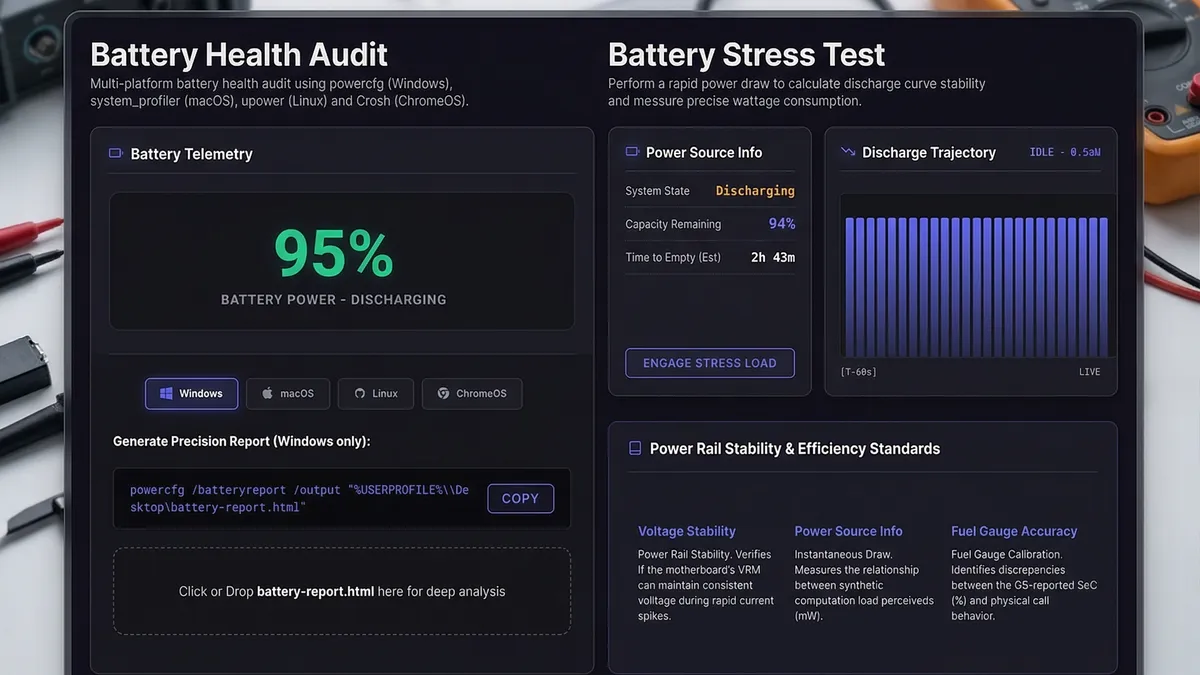
Leitfaden zur Akku-Diagnose für IT-Auditoren. Designed Capacity vs. Full Charge Capacity, Verschleißgrad, ACPI-Telemetrie und ITAD-Einstufungskriterien.
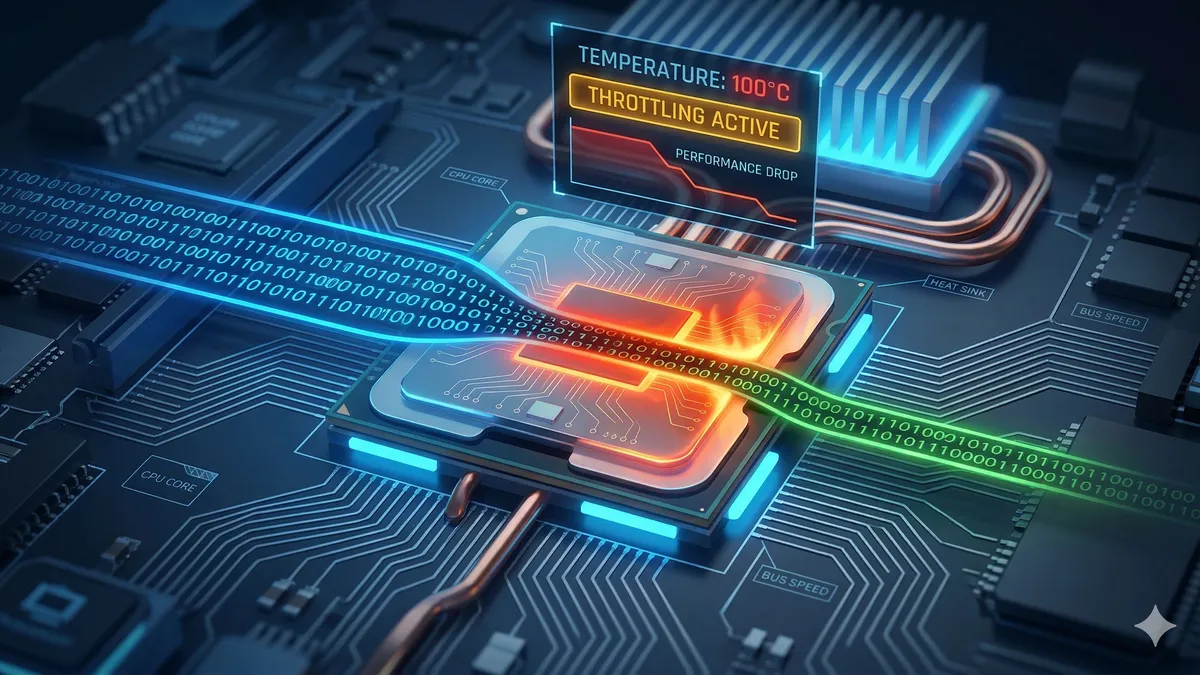
Umfassender Leitfaden zu thermischem Throttling. Wie der CPU/GPU-Schutzmechanismus funktioniert, Symptome erkannt und Überhitzung im ITAD-Hardware-Audit behoben werden.
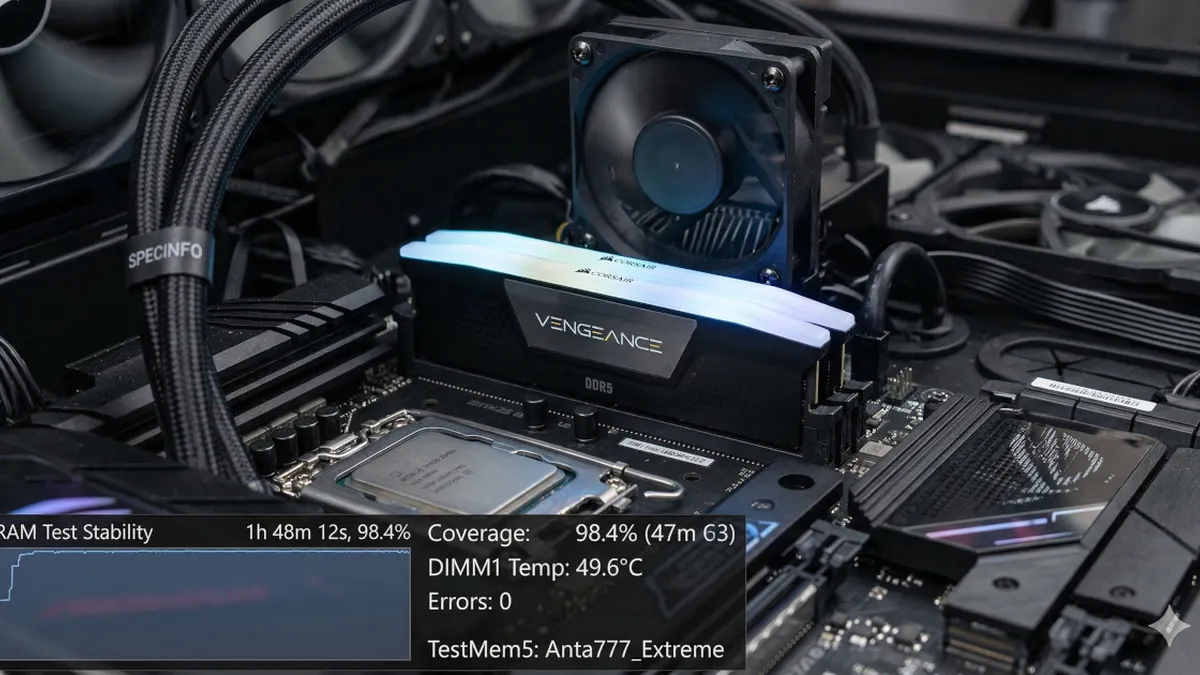
Ingenieur-Leitfaden zur RAM-Stabilitätsprüfung. MemTest86, TestMem5 und Karhu RAM Test — Erkennung schleichender Datenkorruption und Validierung von XMP/EXPO-Profilen.
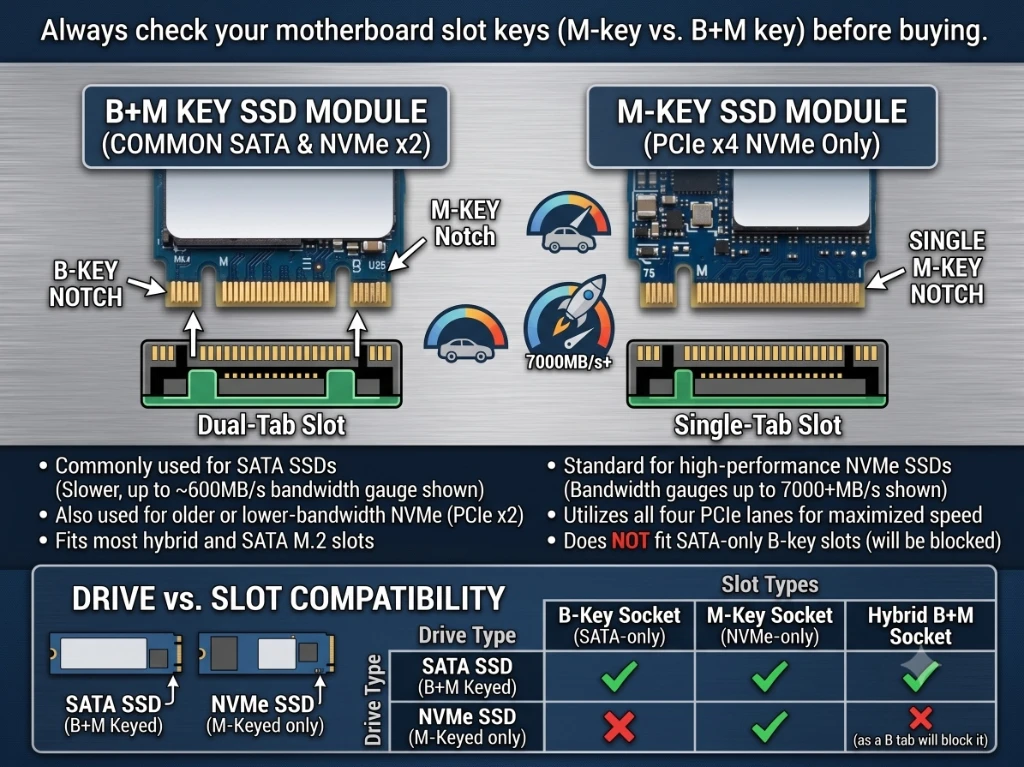
Fundierter Hardware-Leitfaden zu SSD-Leistungsklassen (HDD ~150 MB/s, SATA ~550 MB/s, NVMe 3.500–14.000+ MB/s) und M.2-Steckplatz-Kompatibilität (M-Key vs B+M-Key).

Technischer Leitfaden für Infrastruktur-Ingenieure: Schutz von Edge-Compute-Knoten gegen Hitze, Vibration, instabile Stromversorgung und Flash-Speicherverschleiß.

Praxisleitfaden für IT-Leiter & CISOs: NIS2, ISO 27001, DORA, CIS Controls, Audit-Nachweispakete, 7-Schritte-Fahrplan und interaktiver Bereitschaftsrechner.

Plattformübergreifendes CLI-Befehlsdeck für Cisco, Linux und Windows. Rosetta Stone Befehlsäquivalente, NIS2 / CIS Hardening-Checklisten und 1-Klick-Kopie.